 LetAIwork4u
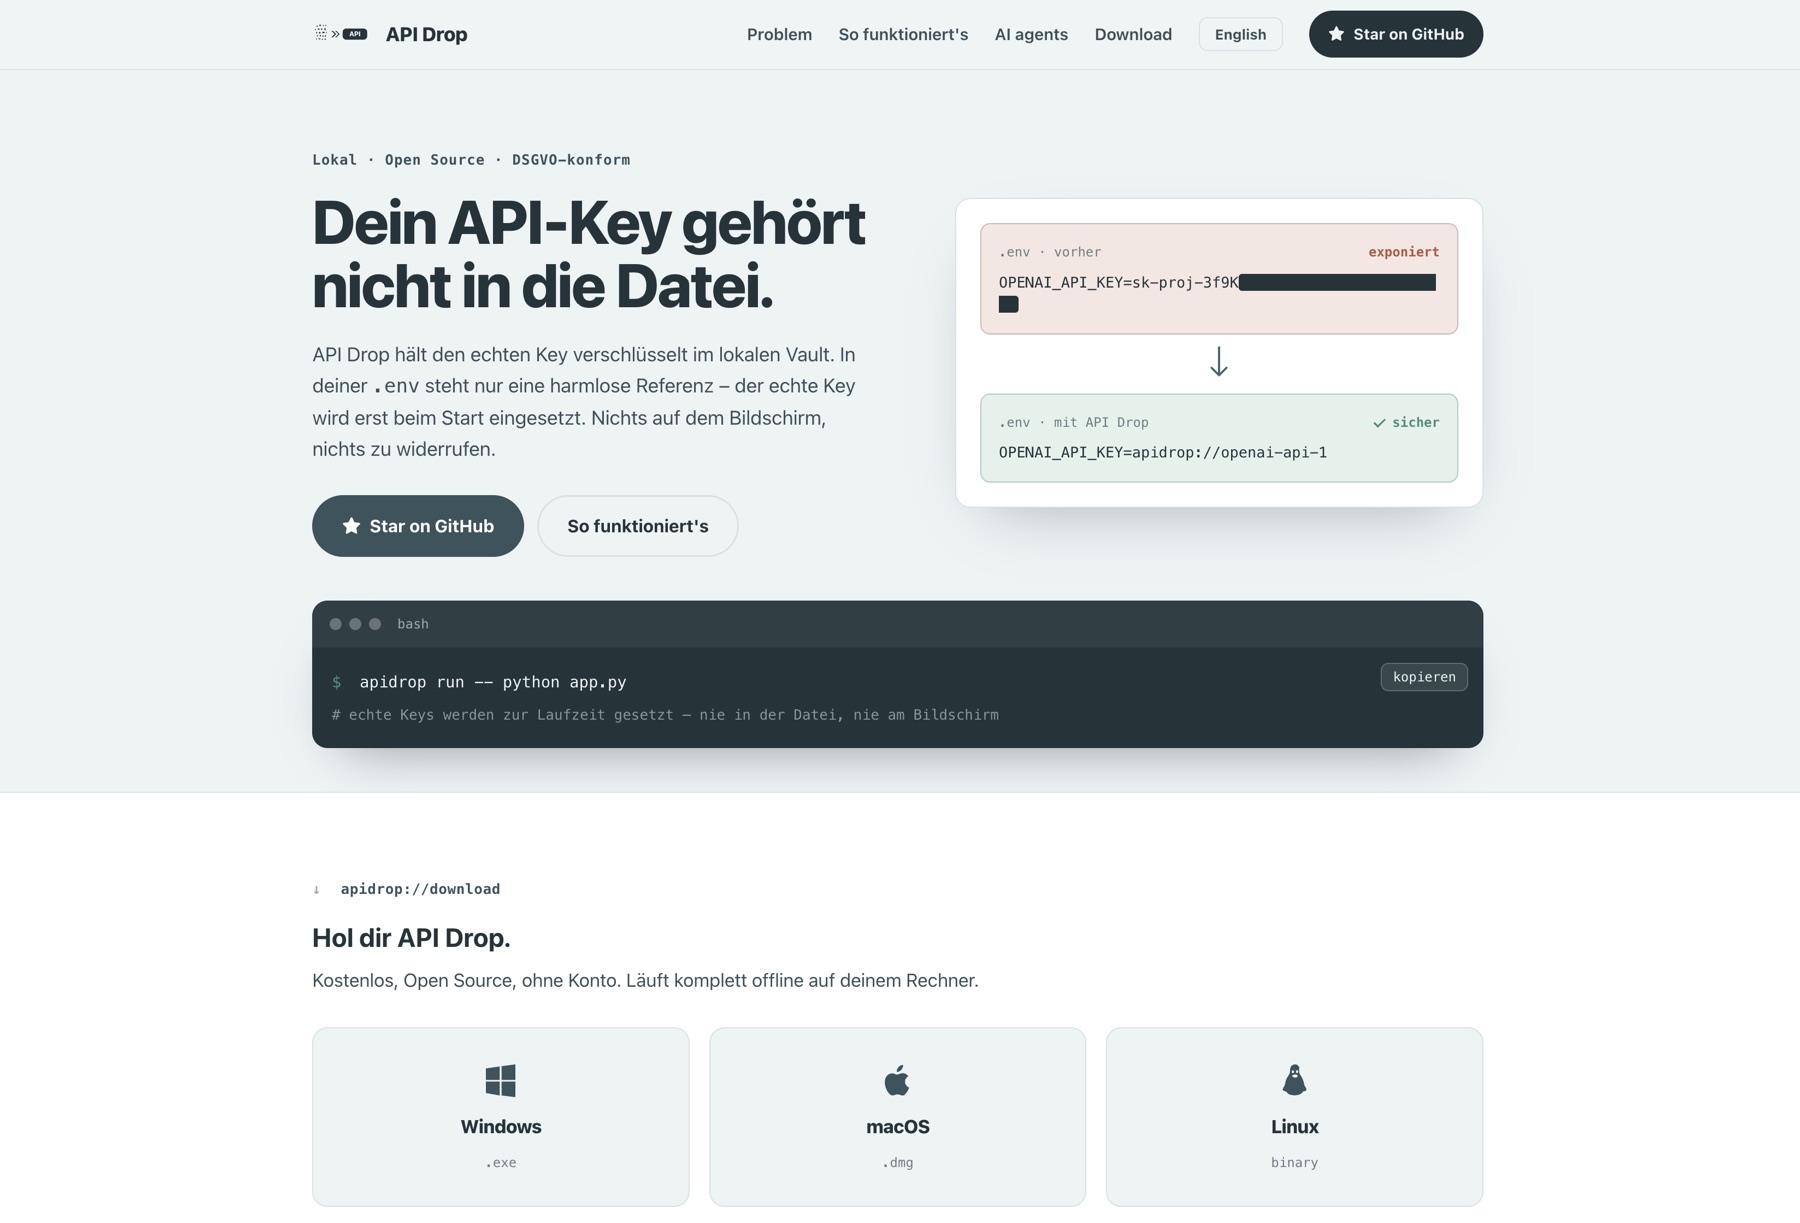
Der echte API-Key bleibt im Vault. In der .env steht nur apidrop://name.
API Drop hält Ihre API-Schlüssel verschlüsselt und lokal. Zur Laufzeit wird der Key injiziert – nichts zu widerrufen, nichts auf dem Bildschirm, offline und Open Source.
api-drop.com öffnen ↗Kostenlos ansehen, kein Account nötig.
 KI-Visualisierung
Das Problem
Für: Entwicklerinnen, Agent-Builder und Teams, die mit AI-Tools arbeiten.
AI-Coding-Agenten lesen Projektordner, Screensharing zeigt .env-Dateien, Repos werden versehentlich öffentlich. Jeder sichtbare Key muss danach rotiert werden.
Funktionen
Was API Drop konkret erledigt
Lokaler Vault
Schlüssel liegen verschlüsselt auf Ihrem Rechner – kein Account, keine Cloud.
Harmlose Referenz
In der .env steht nur apidrop://openai-api-1 statt des echten Schlüssels.
apidrop run
Der Key wird erst beim Start des Prozesses als Umgebungsvariable injiziert.
Agent-sicher
AI-Coding-Agenten und Screen-Sharing sehen keine echten Secrets mehr.
Fragen & Antworten
API Drop kurz erklärt
Was ist API Drop?
API Drop ist ein Open-Source-Tool, das API-Schlüssel lokal verschlüsselt speichert. Projektdateien enthalten nur eine Referenz (apidrop://name); der echte Key wird zur Laufzeit injiziert.
Nächster Schritt
API Drop für Ihren Betrieb einrichten?
Gespräch anfragen →Kostenlos und unverbindlich.